คู่มือ Tomcat Security สำหรับ Java
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
คำสั่ง ชื่อเมนู พารามิเตอร์ และค่าตัวอย่างในกรอบ Code คงรูปแบบตามระบบเพื่อให้คัดลอกและตรวจสอบได้ถูกต้อง
คำแนะนำนี้แสดงวิธีการป้องกันแอปพลิเคชันที่ทำงานบนแมวตัวผู้เซิร์ฟเวอร์ในแพลตฟอร์มเราขอแนะนำวิธีแก้ปัญหาที่เป็นไปได้สองวิธีในการจำกัดการเข้าถึงแอปของคุณ:
คุณสามารถเลือกอย่างใดอย่างหนึ่งหรือใช้ทั้งสองวิธีร่วมกัน
การรับรองความถูกต้อง
หากต้องการตั้งค่าการรับรองความถูกต้องต่อหน้าเว็บแอปพลิเคชันของคุณที่ใช้งานกับเซิร์ฟเวอร์ Tomcat ให้ดำเนินการกำหนดค่าถัดไป:
-
เปิดแดชบอร์ดแพลตฟอร์มแล้วคลิกการกำหนดค่าถัดจากเซิร์ฟเวอร์ Tomcat ใน Environment ของคุณ
-
ไปที่/opt/tomcat/confโฟลเดอร์แล้วดับเบิลคลิกที่ไฟล์tomcat-users.xmlไฟล์เพื่อที่จะเปิดมันใช้รูปแบบสตริงต่อไปนี้เพื่อระบุบทบาทและข้อมูลรับรองผู้ใช้ใหม่:
คัดลอก xml
<user username="test" password="test" roles="admin">
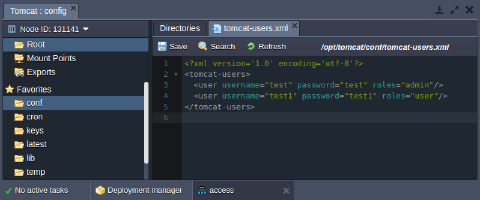 บันทึกการเปลี่ยนแปลงที่ทำ
- จากนั้นนำทางไปยังเว็บ.xmlไฟล์ (มีอยู่ในเดียวกัน/opt/tomcat/confโฟลเดอร์) และระบุข้อจำกัดด้านความปลอดภัยสำหรับผู้ใช้ที่สร้างขึ้นใหม่
คัดลอก xml
<security-constraint>
<web-resource-collection>
  <url-pattern>/*</url-pattern>
</web-resource-collection>
<auth-constraint>
  <role-name>admin</role-name>
  <role-name>user</role-name>
</auth-constraint>
</security-constraint>
<login-config>
<auth-method>BASIC</auth-method>
<realm-name>Test Realm</realm-name>
</login-config>
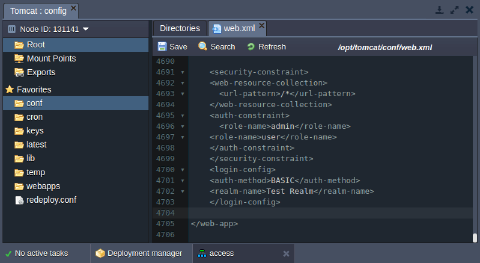 4. อย่าลืมบันทึกการเปลี่ยนแปลงและรีสตาร์ทแอปพลิเคชันเซิร์ฟเวอร์ Tomcat ของคุณ
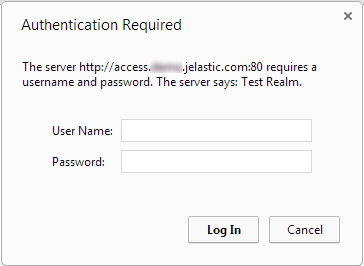
หากคุณทำทุกอย่างถูกต้องแล้วผู้ใช้จะพบกับหน้าต่างการตรวจสอบสิทธิ์ในขณะที่พยายามเข้าถึงแอปพลิเคชัน
ปฏิเสธที่อยู่ IP ของลูกค้า
ในกรณีที่คุณต้องการปฏิเสธการเข้าถึงเว็บแอปพลิเคชันของคุณสำหรับที่อยู่ IP ของลูกค้าโดยเฉพาะให้ทำตามขั้นตอนต่อไปนี้:
-
กดการกำหนดค่าปุ่มสำหรับเซิร์ฟเวอร์แอป Tomcat ใน Environment ที่มีการ Deploy แอปพลิเคชันของคุณ
-
นำทางไปยัง/opt/tomcat/webapps/ROOT/META-INFโฟลเดอร์และเปิดไฟล์ชื่อบริบท.xml.
-
ป้อนสตริงถัดไปในบริบท.xmlไฟล์:
คัดลอก xml
<Context antiJARLocking="true" path="/">
    <Valve className="org.apache.catalina.valves.RemoteIpValve" />
    <Valve className="org.apache.catalina.valves.RemoteAddrValve" deny="{IP_address}" />
</Context>
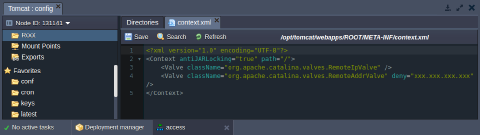
บันทึก: ในกรณีที่คุณได้แนบไฟล์ไอพีสาธารณะกับ Environment ของคุณคุณสามารถละเว้นสตริงนี้:
คัดลอก xml
<Valve className="org.apache.catalina.valves.RemoteIpValve" />
- กดบันทึกปุ่มและรีสตาร์ทเซิร์ฟเวอร์ทอมแคท
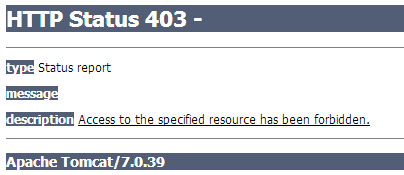
หลังจากตั้งค่าการกำหนดค่าแล้วผู้ใช้ที่ถูกปฏิเสธที่อยู่ IP จะพบกับข้อผิดพลาดสถานะ HTTP 403 ในขณะที่พยายามเข้าถึงแอปพลิเคชันของคุณ