
คู่มือ NGINX Security Configurations สำหรับ PHP
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
คำสั่ง ชื่อเมนู Parameter และค่าตัวอย่างในกรอบ Code คงรูปแบบตามระบบเพื่อให้คัดลอกและตรวจสอบได้ถูกต้อง
ในบทช่วยสอนนี้เราจะแสดงวิธีตั้งค่าการกำหนดค่าความปลอดภัยเพิ่มเติมสำหรับคุณApplication PHPHost กับ Application Server NGINX
คุณสามารถใช้การกำหนดค่าความปลอดภัยประเภทต่อไปนี้:
ความปลอดภัยผ่านการรับรองความถูกต้อง
หากต้องการดำเนินการนี้ให้ทำตามขั้นตอนถัดไป:
-
สร้างแฮชจากรหัสผ่านของคุณเพื่อที่คุณสามารถใช้อะไรก็ได้เครื่องมือ htpasswdหรือบริการออนไลน์ (เช่นhttps://www.htpasswdgenerator.net/).
-
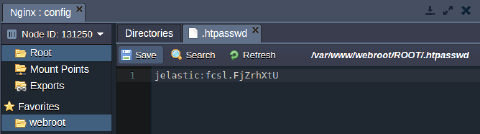
สร้างไฟล์ข้อความอย่างง่ายด้วยแฮชที่สร้างไว้ก่อนหน้านี้
-
คลิกการกำหนดค่าปุ่มสำหรับ Server ของคุณ
-
อัพโหลดไฟล์ที่สร้างขึ้นไปที่/var/www/webroot/ROOTDirectory
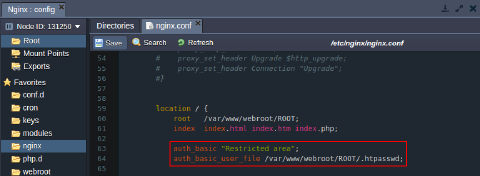
 5. ใน/etc/nginxDirectory, เปิดnginx.confไฟล์และแก้ไขการกำหนดค่า Directory:
- การรับรองความถูกต้องสำหรับ Application ทั้งหมด
แก้ไขการกำหนดค่าตำแหน่งโดยการเพิ่มสตริงต่อไปนี้:
สำเนา nginx
auth_basic "Restricted area";
auth_basic_user_file /var/www/webroot/ROOT/.htpasswd;
 *การรับรองความถูกต้องสำหรับ Directory แยกต่างหาก
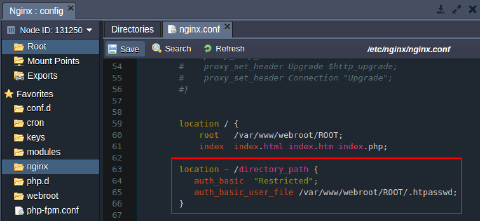
เพิ่มสิ่งต่อไปนี้ที่ตั้งสตริงที่ระบุเส้นทางไปยัง Directory ที่ต้องการ:
สำเนา nginx
location ~ /directory_path {
    auth_basic "Restricted";
    auth_basic_user_file /var/www/webroot/ROOT/.htpasswd;
}
 6. บันทึกการเปลี่ยนแปลงและ RestartNGINX.
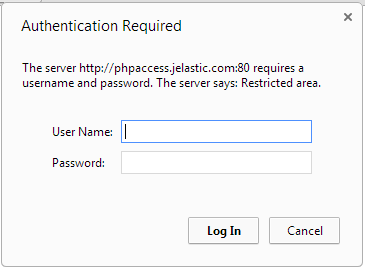
ด้วยเหตุนี้ขณะเข้าถึง Application หรือ Directory ที่ได้รับการป้องกันผู้ใช้จะถูกขอให้ตรวจสอบสิทธิ์
การรักษาความปลอดภัยผ่านการกำหนดเกณฑ์
คุณสามารถรักษาความปลอดภัยให้กับ Application ของคุณโดยการตั้งค่าเกณฑ์ต่างๆเช่นอนุญาตหรือปฏิเสธการเข้าถึงด้วยที่อยู่ IP
-
ที่อนุญาตและปฏิเสธคำสั่งใช้เพื่อระบุว่า Client ใดได้รับอนุญาตให้เข้าถึง Server หรือไม่กฎจะถูกตรวจสอบตามลำดับจนกว่าจะพบคู่แรก
-
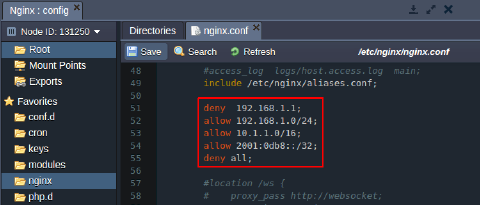
เปิดnginx.confไฟล์ใน/etc/nginxDirectory และเพิ่มคำสั่งที่จำเป็น:
- ปฏิเสธการเข้าถึง Application ทั้งหมด
ปรับเปลี่ยนที่ตั้งการกำหนดค่าโดยใช้สตริงประเภทต่อไปนี้:
สำเนา nginx
deny xx.xx.xx.x;
allow xx.xx.xx.x;
deny all;
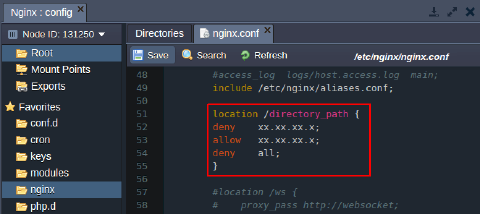
 *ปฏิเสธการเข้าถึง Directory แยกต่างหาก
เพิ่มสิ่งต่อไปนี้ที่ตั้งสตริงที่ระบุเส้นทางไปยังสิ่งที่จำเป็นDirectory::
สำเนา nginx
location ~ /directory_path {
    deny xx.xx.xx.x;
    allow xx.xx.xx.x;
    deny all;
}
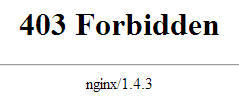
 3. ด้วยเหตุนี้ผู้ใช้ที่มี IP ใดๆยกเว้นที่ได้รับอนุญาตจะเห็นข้อผิดพลาด 403 ในขณะที่พยายามเปิด Application ของคุณ
หมายเหตุ:
- การปฏิเสธการเข้าถึงผ่าน IP จะสมเหตุสมผลหากคุณใช้คุณสมบัติ Public IP เท่านั้น
- ข้อจำกัดการเข้าถึงตามเกณฑ์และการรับรองความถูกต้องด้วยรหัสผ่านอาจถูกนำมาใช้พร้อมกันในกรณีนั้นคำสั่ง Satisfy จะถูกใช้เพื่อกำหนดว่าข้อจำกัดทั้งสองชุดโต้ตอบกันอย่างไรข้อมูลเพิ่มเติมที่การรวมการรับรองความถูกต้องขั้นพื้นฐานเข้ากับการจำกัดการเข้าถึงด้วยที่อยู่ IP.