
การใช้งาน NGINX ModSecurity
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
วัตถุประสงค์
บทความนี้อธิบายการใช้งาน NGINX ModSecurity บน Ruk-Com Cloud PaaS โดยจัดลำดับขั้นตอนและจุดตรวจสอบสำหรับการนำไปใช้งานจริง
ก่อนเริ่มดำเนินการ
- เข้าสู่ระบบด้วยบัญชีที่มีสิทธิ์จัดการ Environment ที่เกี่ยวข้อง
- ตรวจสอบชื่อ Environment, Region และ Resource เป้าหมายก่อนบันทึกการเปลี่ยนแปลง
- สำรองข้อมูลหรือกำหนดแผนย้อนกลับก่อนแก้ไขระบบ Production
ModSecurityเป็นโมดูล Firewall เว็บ Application ข้าม Platform แบบโอเพนซอร์ส (WAF) ที่ช่วยในการตรวจจับและป้องกันการโจมตีต่าง ๆ กับเว็บ Application โมดูลนี้สามารถบล็อกการโจมตีด้วยการแทรก Code ทั่วไป ซึ่งช่วยให้มั่นใจได้ถึงความปลอดภัยของ Server ในระดับที่สูงขึ้น มาพร้อมกับชุดกฎข้อบังคับสำหรับการเขียน Script ข้ามเว็บไซต์ (cross website scripting), การแทรก SQL, ตัวแทนผู้ใช้ที่แย่ ๆ (bad user agents), การดักปล้น Session, โทรจันและการหาประโยชน์อื่น ๆ
NGINX stacks ที่ได้รับการรับรองจาก Ruk-Com Cloud (Application Server และ load balancer) มาพร้อมกับโมดูล ModSecurity ที่สร้างไว้ล่วงหน้าแล้ว สามารถทำตามขั้นตอนเพียงไม่กี่ขั้นตอนเพื่อเปิดใช้งานฟังก์ชันนี้บน Container:
1. โหลด ModSecurity shared NGINX module โดยยกเลิกการคอมเมนต์บรรทัดถัดไปในไฟล์/etc/NGINX/NGINX.conf:
#load_module modules/ngx_http_modsecurity_module.so;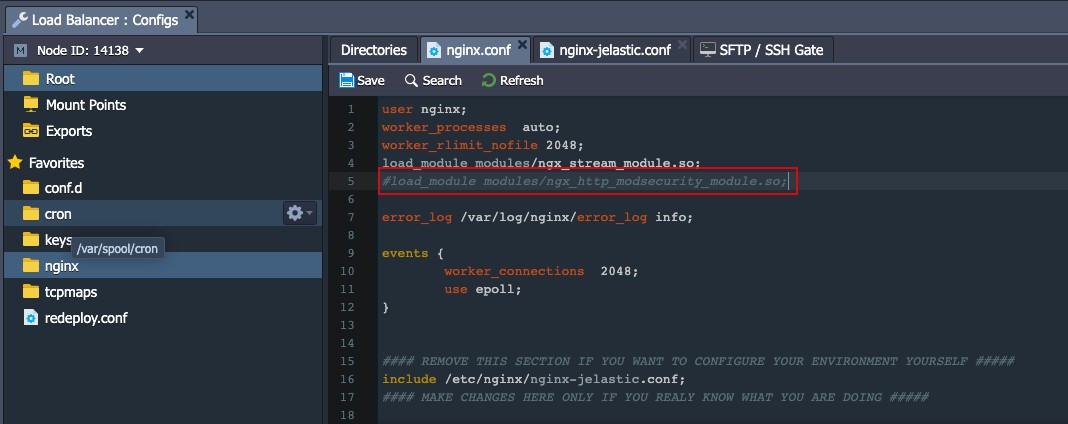
บันทึกการเปลี่ยนแปลงลงในไฟล์
2. จากนั้นเปิดใช้งานฟังก์ชันModSecurityโดยยกเลิกการคอมเมนต์บรรทัดต่อไปนี้ในการกำหนดค่า/etc/NGINX/NGINX.confเดียวกันสำหรับ NGINX application server stack (หรือ/etc/NGINX/NGINX-Ruk-Com PaaS.confสำหรับตัว load balancer เช่นในกรณีของเรา)
#modsecurity on;
#modsecurity_rules_file /etc/nginx/conf.d/modsecurity/modsec_includes.conf;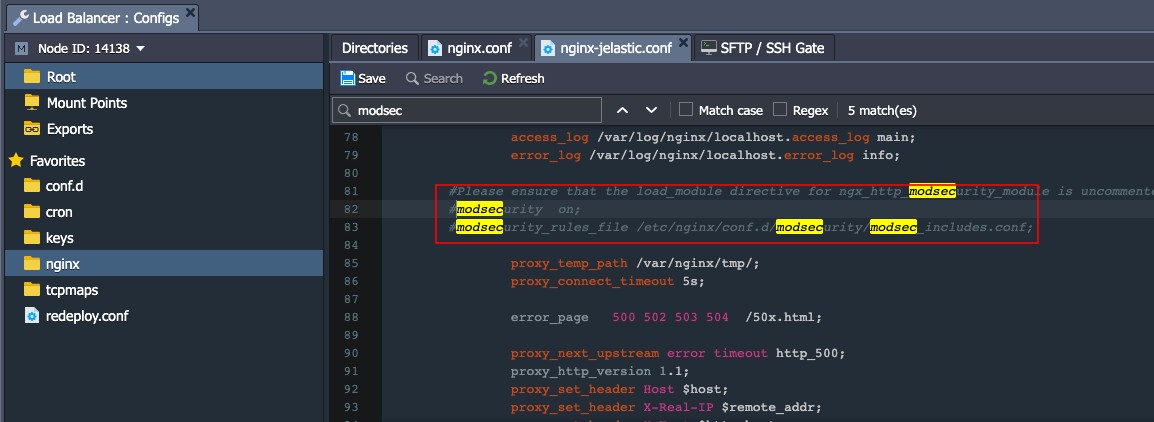
เคล็ดลับ:
คุณสามารถใช้ช่องค้ Search เพื่อค้นหาสตริงที่ต้องการได้อย่างรวดเร็ว
อย่าลืมบันทึกไฟล์หลังการปรับเปลี่ยน
3. ตามการกำหนดค่า/etc/NGINX/conf.d/modsecurity/modsec_includes.conf ชุดกฎหลัก ModSecurity ของ OWASP (CRS)จะถูกรวมอยู่ โดยค่าเริ่มต้น (ให้การป้องกันทั่วไปจากช่องโหว่ที่ไม่รู้จักซึ่งมักพบในเว็บ Application)
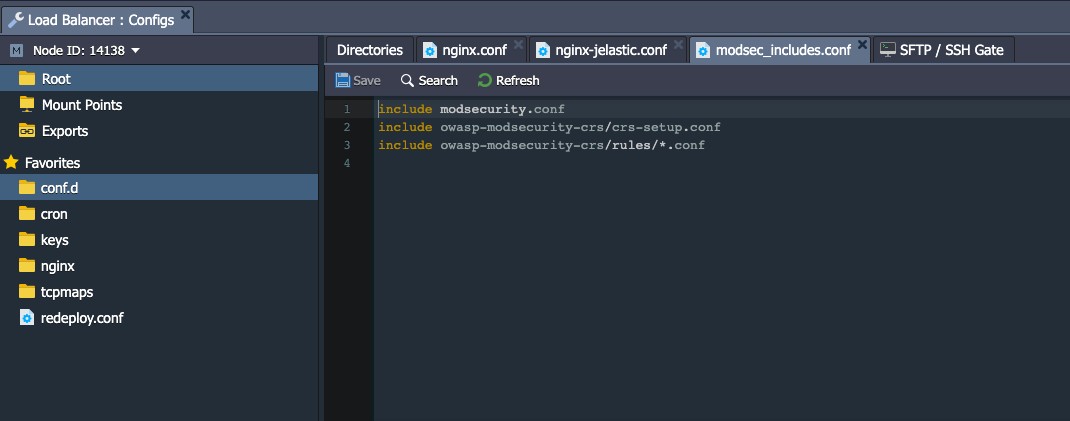
นอกจากนี้หากจำเป็นคุณสามารถอัปโหลดกฎที่กำหนดเองของคุณเป็นไฟล์*.ประชุมไปยังโฟลเดอร์/etc/NGINX/conf.d/modsecurity/owasp-modsecurity-crs/rules
4. RestartNode NGINX ที่เหมาะสมเพื่อใช้การปรับแต่งที่ดำเนินการทั้งหมด
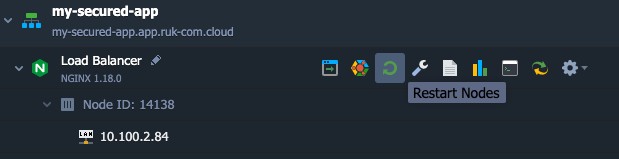
ตอนนี้ Application ของคุณได้รับการปกป้องด้วย ModSecurity แล้ว
5. คุณสามารถตรวจสอบได้ว่าโหลดแล้วโดยการรันคำสั่ง NGINX -V บน Node (เช่น ผ่านเว็บ SSH) และค้นหาโมดูล ModSecurity ในรายการ
5. คุณสามารถตรวจสอบได้ว่าโหลดแล้วโดยดำเนินการคำสั่งNGINX-Vบน Node (เช่น ผ่านเว็บ SSH) และค้นหาโมดูล ModSecurity ในลิสรายการ
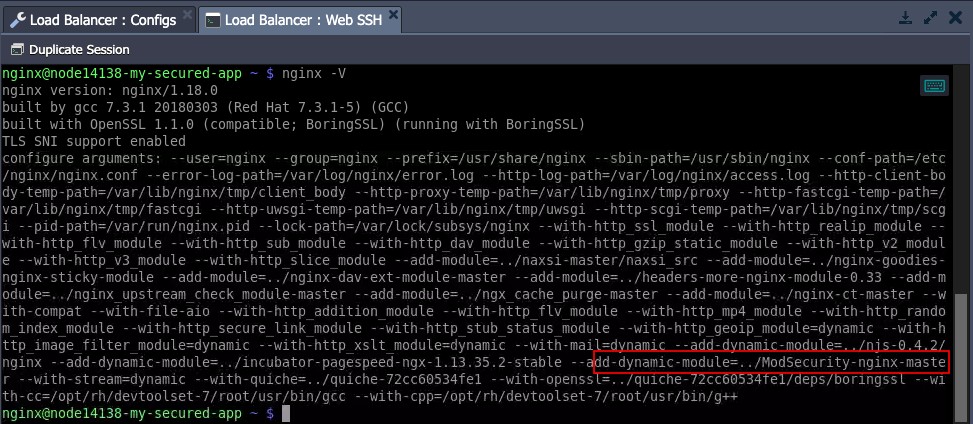
6. การทำงานของ ModSecurity สามารถตรวจสอบได้โดยจำลองการโจมตี Application ของคุณ ตัวอย่างเช่น ลองเพิ่มสตริง
/?q="><script>alert(1)</script>ใน Domain Environment ของคุณหากโมดูลทำงานตามที่ตั้งใจไว้ควรแสดงหน้าหน้าข้อผิดพลาด 403และการดำเนินการที่เหมาะสม logged ลงในไฟล์ error log:
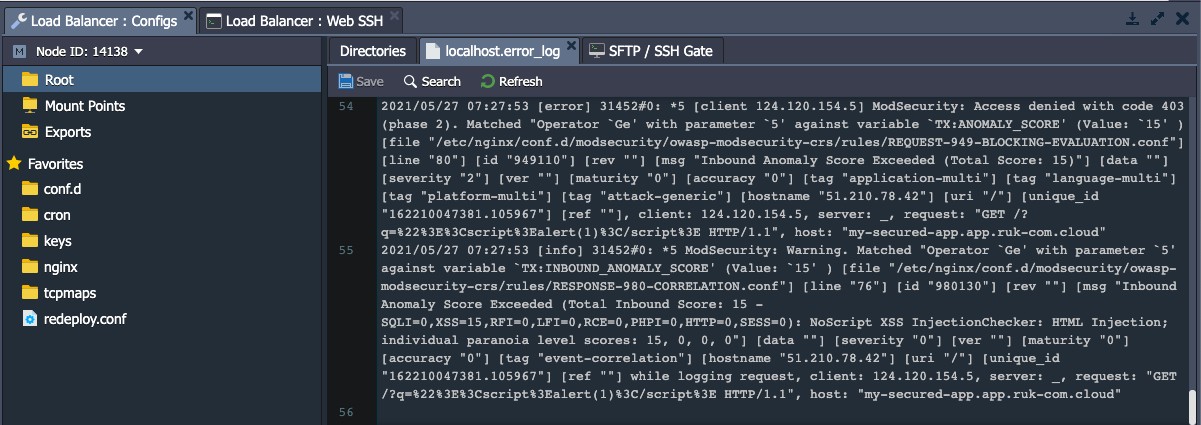
อย่างที่เห็นModSecurityพร้อมทำงานเพื่อให้เว็บ Application ของคุณปลอดภัย
เริ่มทดลองใช้ฟรี และรับประกันการปกป้องระดับสูงในขณะที่รันโปรเจกต์ของคุณด้วยรักคอม Cloud PaaS