EASM
รู้ว่าองค์กรเปิดอะไรไว้ภายนอก ค้นหา Asset ที่ตกหล่นและยืนยันเจ้าของ
EXTERNAL VISIBILITY. ACTIONABLE INTELLIGENCE.
Ruk-Com Attack Surface & Threat Intelligence
Ruk-Com รวมการค้นหา Asset ภายนอก การเฝ้าระวังข้อมูลรั่วไหลและข่าวกรองภัยคุกคาม พร้อม AI ช่วยเชื่อมบริบท จัดลำดับความเสี่ยง และติดตามการดำเนินงานผ่าน Dashboard เดียว
รู้ว่าองค์กรเปิดอะไรไว้ภายนอก ค้นหา Asset ที่ตกหล่นและยืนยันเจ้าของ
รู้ว่าสัญญาณไหนเกี่ยวกับเรา เติมบริบทของแหล่งข้อมูล เวลา และความน่าเชื่อถือ
ค้นหา จัดการ Ticket แจ้งเตือนและออกรายงานจากจุดเดียว พร้อมส่งต่อทีม Security / SOC ตามขอบเขต
ONE PLATFORM. CONNECTED INTELLIGENCE.
กำหนดสิ่งที่ต้องเฝ้าระวัง เชื่อมข้อมูลหลายแหล่งด้วย AI แล้วนำผลเข้าสู่พื้นที่ทำงานเดียวสำหรับทีมความปลอดภัย
 THREAT INTELLIGENCE + EASM
คีย์เวิร์ดภาษาไทยและอังกฤษ รวมขอบเขตสินทรัพย์ที่องค์กรยืนยัน
Dashboard รวมความเสี่ยง พร้อมค้นหา กรอง และตรวจหลักฐานประกอบแต่ละรายการ
SIX MONITORING SERVICES
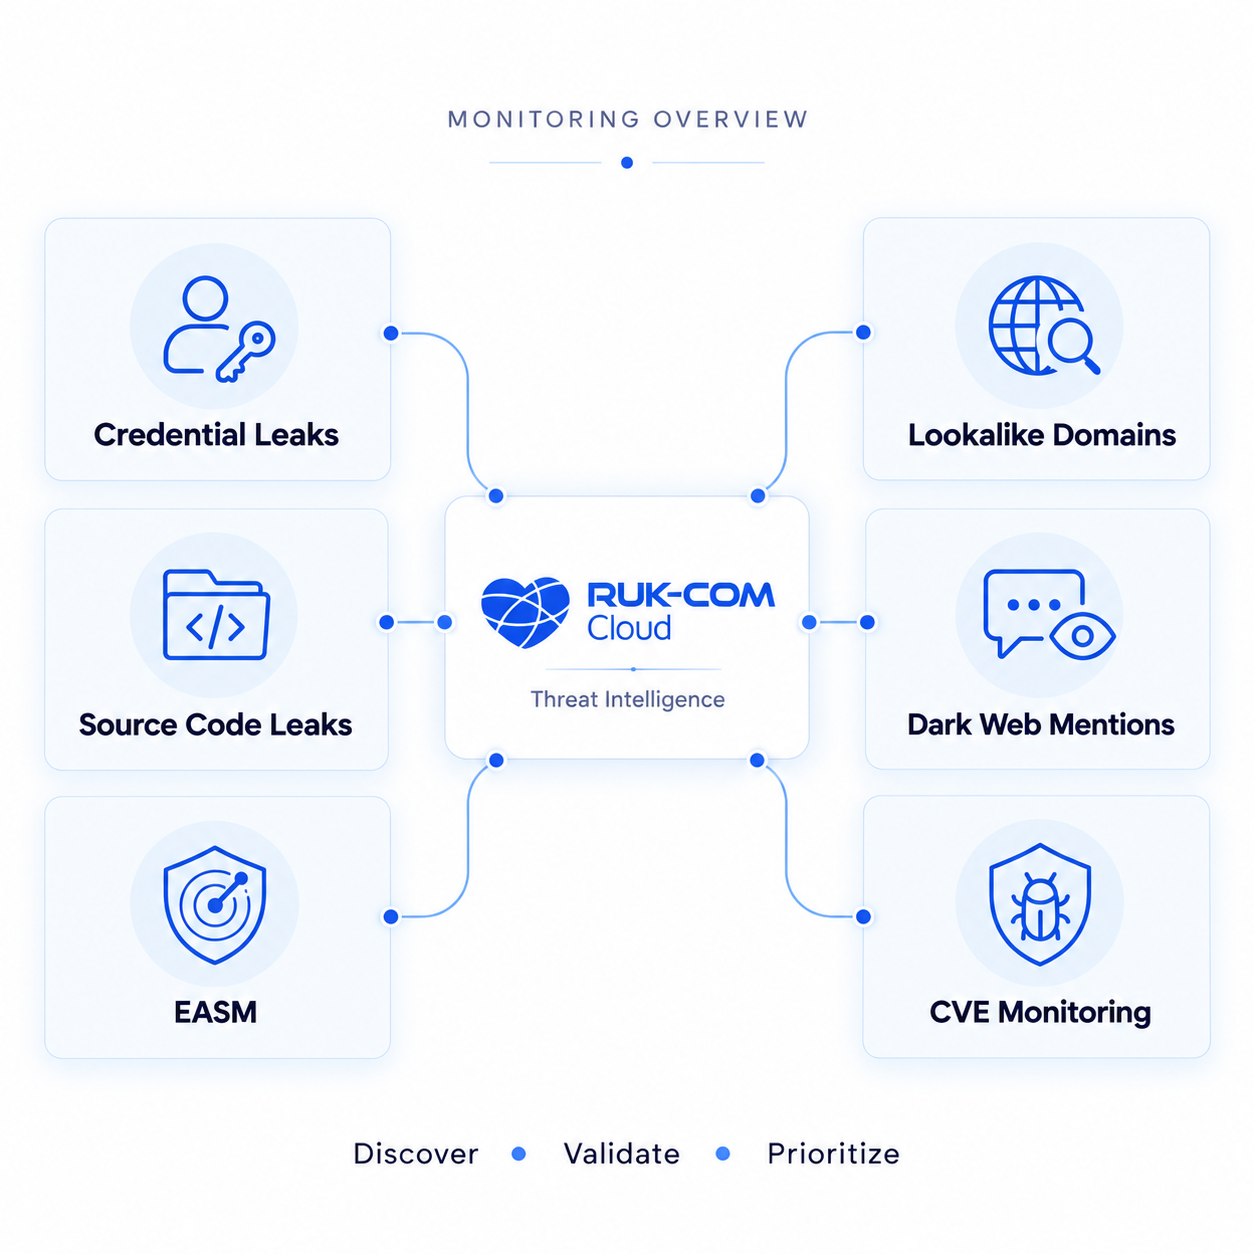
ตั้งคีย์เวิร์ดไทยหรืออังกฤษจากชื่อองค์กร Domain, Email, IP และผลิตภัณฑ์ แล้วติดตามตามรอบที่กำหนด ผลการตรวจจากทุกบริการรวมในรูปแบบเดียวและค้นย้อนหลังได้
ติดตามอีเมล บัญชีผู้ใช้ รหัสผ่านหรือ Hash และข้อมูลจาก Infostealer ที่เกี่ยวข้องกับองค์กร เพื่อให้ทีม Identity ประเมินผลกระทบและวางแผน Reset / Revoke ได้ตรงจุด
เฝ้าระวังชื่อโปรเจกต์ Repository และเนื้อหาสาธารณะบน GitHub, GitLab และ Postman เพื่อค้นหา Source Code, API Key, Token, Password และ Configuration ที่เกี่ยวข้อง
ค้นหา Domain, Subdomain, IP, Port, Service และเทคโนโลยีที่เชื่อมโยงกับขอบเขตองค์กร แล้วรวมเป็น Asset Inventory สำหรับติดตามความเสี่ยงและการเปลี่ยนแปลง
ค้นหาโดเมนที่ชื่อหรือรูปแบบคล้ายองค์กร ตรวจการใช้งานจริงและบริบท เพื่อแยกความคล้ายคลึงทั่วไปออกจากความเสี่ยง Phishing หรือการหลอกลวง
ติดตามชื่อองค์กร แบรนด์ โดเมน ผลิตภัณฑ์และบุคคลสำคัญที่กำหนดไว้ บน Forum, Marketplace, Leak Site และช่องทางใต้ดินที่เข้าถึงได้ตามสิทธิ์
ติดตาม CVE ของผลิตภัณฑ์ ผู้ให้บริการและเวอร์ชันใน Asset Inventory เพื่อช่วยทีมเลือก Patch และตรวจสอบระบบที่สำคัญก่อน
CYBER NEWS & THREAT INTELLIGENCE
ข่าวกรอง 4 มุมมองช่วยเสริมผล Monitoring ขององค์กร ตั้งแต่แนวโน้มภัยคุกคามไปจนถึงตัวบ่งชี้และช่องโหว่ที่ต้องตรวจ
ติดตามข่าวและกระทู้สำคัญเกี่ยวกับการซื้อขายข้อมูล การโจมตีและความเคลื่อนไหวของกลุ่มภัยคุกคาม เพื่อให้ทีมเห็นแนวโน้มที่ควรเฝ้าระวัง
ข่าวและบริบทของเหตุการณ์วิเคราะห์กลุ่มผู้โจมตีและ TTPs โดยอ้างอิง MITRE ATT&CK เพื่อช่วยประเมินความเสี่ยงต่ออุตสาหกรรมและสนับสนุน Threat Hunting / Incident Response
พฤติกรรมและเทคนิคของผู้โจมตีรวบรวม IP, Domain, URL และ Hash ที่เกี่ยวข้องกับภัยคุกคาม เพื่อใช้ประกอบการตรวจจับใน SIEM, EDR หรือ Firewall ตามรูปแบบที่ระบบปลายทางรองรับ
ตัวบ่งชี้สำหรับการตรวจจับติดตาม CVE ใหม่ ระดับความรุนแรงและสถานะ KEV ในภาพรวม ก่อนเชื่อมกับ CVE Monitoring เพื่อดูว่าเรื่องใดเกี่ยวข้องกับ Asset ขององค์กร
ช่องโหว่ภาพรวมและการจัดลำดับIOC Feed เป็นข้อมูลสำหรับนำไปใช้ต่อ การเชื่อมต่อและการบล็อกอัตโนมัติต้องกำหนดแยกตามเครื่องมือและสิทธิ์ขององค์กร
FROM SIGNAL TO VERIFIED ACTION
เลือกสถานการณ์เพื่อดูหลักฐานและขั้นตอนที่เกี่ยวข้อง ภาพจำลองนี้ไม่มีการสแกนหรือรับส่งข้อมูลจริง
บันทึกแหล่งและเวลาที่พบ
เก็บความใหม่และหลักฐานต้นทาง
ตรวจ Ownership และ Business impact
ระบุ Confidence และสิ่งที่ต้องตรวจต่อ
แก้ไขหรือสืบสวนตามสิทธิ์ที่ตกลง
บันทึกผลหลังแก้และความเสี่ยงคงเหลือ
อัปเดตสถานะและหลักฐานหลังตรวจซ้ำ → ใช้เป็น Baseline สำหรับรอบถัดไป
SCENARIO EVIDENCE
พบหน้า Admin ของ staging.example.com เปิดจาก Internet ต้องยืนยันเจ้าของและข้อจำกัดการเข้าถึงก่อนสรุปความเสี่ยง
ยืนยัน Ownership → จำกัด Access ตาม Policy → ตรวจซ้ำและบันทึกผลใน Inventory
ลูกศรแสดงการส่งต่อบริบทและงาน ไม่ใช่การส่งข้อมูลกลับ Dark Web • Verification นำผลไปปรับ Inventory และ Watchlist • ทุกค่าคือข้อมูลจำลอง
EVIDENCE YOUR TEAM CAN USE
Ruk-Com ช่วยเชื่อมข้อมูลภายนอกกับคนที่รับผิดชอบจริง ให้ทีม Security, IT และผู้บริหารคุยด้วยหลักฐานชุดเดียวกัน
รายการที่ยืนยันแล้ว พร้อม Candidate ที่ยังต้องตรวจและเจ้าของงาน
หลักฐานปิดบัง เวลา แหล่งข้อมูล Confidence และผลกระทบทางธุรกิจ
แนวทางแก้ ผู้รับผิดชอบ สถานะตรวจซ้ำ และความเสี่ยงที่ยังเหลือ
ONE WORKSPACE. ACCOUNTABLE ACTION.
Unified Exposures ทำให้ทีมอ่านข้อมูลด้วยรูปแบบเดียวกัน ตั้งแต่ภาพรวมผู้บริหาร การค้นหาเชิงลึก ไปจนถึงการจัดการความเสี่ยงรายรายการ
ดูภาพรวมความเสี่ยง สถานะการดำเนินงาน แนวโน้มตามเวลา และการกระจายตามบริการหรือระดับความรุนแรงจากหน้าจอเดียว
ค้นหาด้วยคีย์เวิร์ด อีเมลหรือโดเมนในบริการทั้งหมด เชื่อมผลตรวจและบริบทที่เกี่ยวข้องเพื่อลดการค้นข้อมูลหลายจุด
รับแนวทางตรวจสอบและแก้ไขที่สอดคล้องกับความเสี่ยง พร้อมให้ผู้รับผิดชอบตัดสินใจตามบริบทและสิทธิ์จริง
ติดตามสถานะของแต่ละรายการ พร้อมประวัติการดำเนินการ เพื่อให้ทีมรับช่วงงาน ทบทวนผล และปิดรายการอย่างมีหลักฐาน
แยกผลการพิจารณาเป็น “แก้ไขแล้ว”, “ไม่เป็นความเสี่ยง” หรือ “ไม่เกี่ยวข้อง” ก่อนปิดรายการ และนำผลตรวจใหม่กลับมาทบทวนเมื่อบริบทเปลี่ยน
REPORTING, ALERTS & PLATFORM CONTROLS
แพลตฟอร์มแบบ Cloud รวมการแจ้งเตือน การรายงานและการควบคุมการเข้าถึง เพื่อให้แต่ละทีมได้รับข้อมูลที่เหมาะกับหน้าที่
รับการแจ้งเตือนความเสี่ยงใหม่ได้ตลอด 24 ชั่วโมง และตั้งรอบสรุปรายวัน รายสัปดาห์ รายเดือน รายไตรมาสหรือรายปี พร้อมกำหนดผู้รับ
รายงาน PDF สำหรับผู้บริหารสรุปความเสี่ยง แนวโน้มและข้อเสนอแนะ ส่วน Excel ให้รายละเอียดสำหรับทีม IT / Security และกำหนดรอบส่งได้
กำหนดผู้รับและเลือกไม่รายงานเคสซ้ำหรือรายการที่เคยรายงานแล้ว เพื่อให้ทีมโฟกัสสิ่งที่เปลี่ยนและติดตามความคืบหน้า
รองรับ Multi-Factor Authentication พร้อมเพิ่ม แก้ไข ลบผู้ใช้งาน กำหนดสิทธิ์และควบคุมการเข้าถึงตามหน้าที่
ติดตามกิจกรรมผู้ใช้และการเปลี่ยนแปลงภายในระบบ เพื่อประกอบการตรวจสอบย้อนหลังและทบทวนการใช้งาน
ปิดบัง Email, Password, IP, Token และ API Key ในหน้าจอและรายงาน เพื่อลดการเผยแพร่ข้อมูลอ่อนไหวระหว่างการทำงาน
กำหนด Coverage, ความถี่การตรวจ, ผู้รับแจ้งเตือน, สิทธิ์ข้อมูลและขอบเขตการตอบสนองร่วมกันก่อนเริ่มบริการ การแจ้งเตือนต่อเนื่องไม่ได้หมายถึงการรับประกันตรวจพบภัยทุกชนิดหรือการแก้ไขอัตโนมัติ
ดูแลร่วมกับทีมผู้เชี่ยวชาญ ทั้ง Technology และ Cyber Security ตั้งแต่ติดตามระบบ วิเคราะห์ความผิดปกติ ไปจนถึงช่วยวางแผนและประสานการแก้ไข
Technology · ประสิทธิภาพ ความจุ และการทำงานของระบบ
Cyber Security · ความเสี่ยง ช่องโหว่ และการเฝ้าระวังภัย
การเข้าถึงข้อมูล การลงมือแก้ไข และระดับการดูแล เป็นไปตามสิทธิ์และขอบเขตบริการที่ตกลงกับทีม
รู้จัก Ruk-Com AgentSTART WITH A CLEAR SCOPE
ส่ง Domain, Brand, IP range และหน่วยธุรกิจ ระบุ Asset สำคัญ ผู้รับผิดชอบ และสิทธิ์ในการประเมิน
ยืนยันแหล่งข้อมูล การแจ้งเตือน Retention, Masking และการส่งต่อ SOC รวมถึงสิ่งที่ทีมจะลงมือทำ
ทบทวน Inventory ชุดแรก คัดกรอง Findings แล้วใช้ผลตรวจซ้ำติดตามความคืบหน้าการแก้ไข
ประเมินจากจำนวนและประเภท Asset, แหล่งข้อมูล ความถี่ในการติดตาม และระดับ Analyst / Response ที่ต้องการ ทีมยืนยันราคาและสิ่งส่งมอบก่อนเริ่มบริการ
QUESTIONS BEFORE ONBOARDING
ใช่ EASM ช่วยค้นหาและติดตาม Asset ภายนอก ขณะที่ Threat Intel เติมสัญญาณและบริบทภัยคุกคาม ผลตรวจรวมใน Unified Exposures เพื่อค้นหา จัดการ Ticket แจ้งเตือนและออกรายงานจากพื้นที่ทำงานเดียว
CVE Feed ให้ภาพรวมช่องโหว่ใหม่และสถานะ KEV ส่วน CVE Monitoring เชื่อมข้อมูลกับผลิตภัณฑ์และเวอร์ชันใน Asset Inventory ขององค์กร เพื่อตรวจความเกี่ยวข้องก่อนเลือกดำเนินการ
มี Executive Report แบบ PDF และ Technical Report แบบ Excel ตั้งผู้รับ รอบการส่งและการไม่รายงานซ้ำได้ พร้อม MFA, การจัดการผู้ใช้และสิทธิ์, Activity Log และการปิดบังข้อมูลอ่อนไหว
ช่วยรวบรวมหลักฐานและประสานการดำเนินการต่อโดเมนเลียนแบบที่มีความเสี่ยงตามขอบเขตที่ตกลง ต้องยืนยันสิทธิ์และข้อมูลประกอบ ผลและระยะเวลาขึ้นกับการพิจารณาของ Registrar, Hosting หรือผู้ให้บริการที่เกี่ยวข้อง
EASM ช่วยค้นหาและติดตามสิ่งที่เปิดภายนอกอย่างต่อเนื่องตามรอบที่ตกลง ส่วน Threat Intel เติมบริบทภัยคุกคาม การทดสอบเชิงรุกหรือยืนยันช่องโหว่เชิงลึกต้องกำหนด Scope และสิทธิ์แยกกับบริการ VA / Pentest
การค้นหา External Attack Surface เริ่มจากมุมมองภายนอก ไม่จำเป็นต้องติด Endpoint Agent ทุกเครื่อง ส่วนการเชื่อม Log, SOC หรือข้อมูลภายในเพิ่มเติมขึ้นกับ Integration และสิทธิ์ที่ตกลง
ยังสรุปไม่ได้ ต้องตรวจแหล่ง เวลา เจ้าของบัญชี และบริบท ข้อมูลอาจเก่าหรือถูกเผยแพร่ซ้ำ ทีมไม่ลอง Login ด้วยข้อมูลที่พบ และจะเสนอการ Reset / Revoke / Rotate รวมถึงตรวจ Log ตามความเหมาะสม
Coverage ขึ้นกับแหล่งที่เข้าถึงได้และสิทธิ์ที่ตกลง ไม่มีการรับประกันว่าจะตรวจพบทุกแหล่ง ทุกการรั่วไหล หรือทุกโพสต์ ทีมระบุข้อจำกัดของแหล่งข้อมูลและ Confidence ในผลวิเคราะห์
เน้นสัญญาณ Secret และข้อมูลเปิดเผยที่เกี่ยวข้องกับองค์กร ไม่ใช่การตรวจ Code ทั้งหมด เมื่อพบ Secret ควร Revoke หรือ Rotate ก่อนจัดการประวัติใน Repo และตรวจสิทธิ์ที่ได้รับผลกระทบ
กำหนดเจ้าของงาน ช่องทางแจ้งเตือน และสิทธิ์ร่วมกันตั้งแต่เริ่ม ทีมส่งหลักฐานปิดบังและแนวทางแก้ ส่วนการเปลี่ยน Production การตอบสนองของ SOC และการเชื่อมเครื่องมืออยู่ในขอบเขตบริการที่ตกลง
MAKE EXTERNAL RISK VISIBLE
เตรียม Domain, Brand และทีมผู้รับผิดชอบ เพื่อออกแบบขอบเขต EASM & Threat Intel ที่นำไปใช้งานได้จริง