บทบาทและนโยบายการทำงานร่วมกัน
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
คำสั่ง ชื่อเมนู พารามิเตอร์ และค่าตัวอย่างในกรอบ Code คงรูปแบบตามระบบเพื่อให้คัดลอกและตรวจสอบได้ถูกต้อง
ลักษณะที่กำหนดของแพลตฟอร์มคุณลักษณะการทำงานร่วมกันคือความยืดหยุ่นสูงสุดมั่นใจได้ผ่านทาง.บทบาทและนโยบายกลไกซึ่งให้ความสามารถในการแบ่งปันอินสแตนซ์และการอนุญาตที่แน่นอนที่จำเป็นสำหรับกรณีการใช้งานเฉพาะคู่มือนี้ครอบคลุมข้อมูลเฉพาะทั้งหมดของการกำหนดค่าและการจัดเตรียมบทบาทและนโยบาย
เริ่มต้นด้วยการกำหนดบทบาทและนโยบาย:
- นโยบายเป็นชุด API ขนาดเล็กที่อนุญาตการดำเนินงานเฉพาะ
- บทบาทเป็นการผสมผสานนโยบายที่สร้างความต้องการช่วงของการกระทำ
ที่แดชบอร์ดแพลตฟอร์มคุณสามารถค้นหาและจัดการเอนทิตีเหล่านี้ได้ที่บัญชีการตั้งค่า > แบ่งปันโดยฉันส่วน.
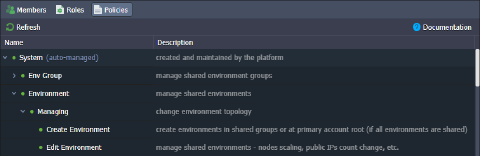
 1. เดอะนโยบายแท็บแสดงรายการการดำเนินการที่สามารถเพิ่มลงในบทบาทได้ตามค่าเริ่มต้นแพลตฟอร์มจะจัดเตรียมรายการที่ครอบคลุมของระบบนโยบายที่สามารถนำมารวมกันสำหรับบทบาทที่หลากหลายครอบคลุมกรณีความร่วมมือส่วนใหญ่ที่เป็นไปได้
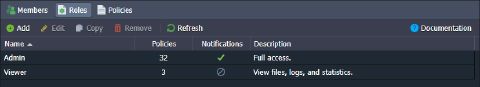
 2. เดอะบทบาทแท็บช่วยให้คุณสร้างชุดการดำเนินการแบบกำหนดเองที่ให้เฉพาะสิทธิ์ที่จำเป็นแก่สมาชิกการทำงานร่วมกัน
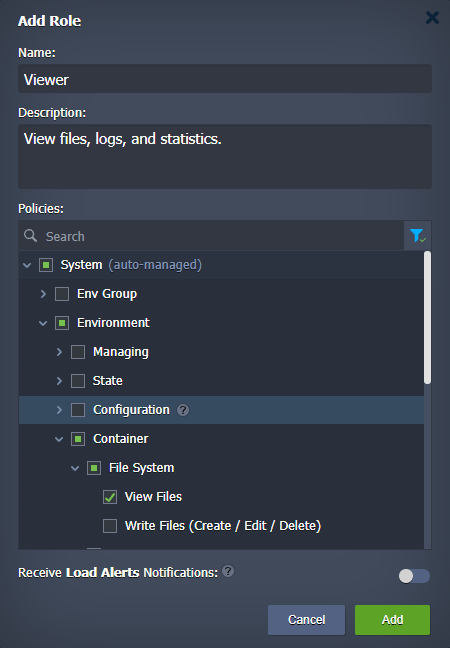
 เมื่อเพิ่มแก้ไขหรือคัดลอกบทบาทคุณต้องระบุข้อมูลต่อไปนี้:
- ชื่อ- พิมพ์ชื่อที่ต้องการสำหรับบทบาท
- คำอธิบาย- ระบุคำอธิบายที่กำหนดเอง (ไม่บังคับ)
- นโยบาย- เลือกการดำเนินการที่อนุญาตสำหรับบทบาทใช้ค้นหาเพื่อค้นหานโยบายที่จำเป็นได้อย่างรวดเร็วและกรองเพื่อตรวจสอบเฉพาะรายการที่เลือก
- รับการแจ้งเตือนการโหลด- เปิดใช้งานเพื่ออนุญาตให้สมาชิกการทำงานร่วมกันที่มีบทบาทนี้สามารถรับการแจ้งเตือนโหลดเกี่ยวกับ Environment ที่ใช้ร่วมกัน
 บทบาทที่ไม่ต้องการอีกต่อไปสามารถลบออกได้ด้วยปุ่มชื่อเดียวกันที่แผงเครื่องมือ
- คุณสามารถสร้างบทบาทได้มากเท่าที่คุณต้องการต่อไปนี้คือตัวอย่างทั่วไปบางส่วนที่สามารถกำหนดค่าได้โดยการเลือกนโยบายที่เหมาะสม:
- ผู้ดู- เพียงแค่ดูบันทึกและไฟล์
- ผู้ใช้- การดำเนินการง่ายๆเช่นการเริ่ม/หยุด Environment และการรีสตาร์ทคอนเทนเนอร์
- นักพัฒนา- เข้าถึงคุณลักษณะส่วนใหญ่โดยมีข้อจำกัดบางประการ (เช่นสร้างลบโยกย้าย Environment แบบโคลนเปลี่ยนกลุ่ม Environment เปลี่ยนเจ้าของ)
- ผู้ดูแลระบบ- การเข้าถึงเต็มรูปแบบด้วยความสามารถในการสร้าง Environment ใหม่ติดตั้งแพ็คเกจ JPS และการเข้าถึงผ่าน SSH
แน่นอนว่านี่เป็นเพียงตัวอย่างเพื่อให้คุณเข้าใจถึงความเป็นไปได้ของฟีเจอร์นี้คุณสามารถสร้างบทบาทของคุณเองเพื่อให้เหมาะกับกรณีการใช้งานเฉพาะของคุณได้ดีที่สุด
บทบาทการกำหนดอัลกอริทึม
แพลตฟอร์มใช้คุณสมบัติพิเศษระดับการเข้าถึงอัลกอริธึมเมื่อกำหนดบทบาทที่แน่นอนสำหรับ Environment เฉพาะตามลำดับความสำคัญ (จากสูงไปต่ำ) ระดับการเข้าถึงที่มีอยู่สามระดับจะเรียงลำดับในลักษณะต่อไปนี้:
- โดยตรง- บทบาทที่ได้รับมอบหมายโดยตรงกับ Environment “โดยตรง” บทบาทจะแทนที่บทบาทใดๆจากระดับด้านล่าง
- กลุ่ม env ที่ใช้ร่วมกัน- รายการบทบาทแบบผสมสำหรับกลุ่มที่ใช้ร่วมกันทั้งหมดของ Environment ปัจจุบันหากกลุ่มไม่มีบทบาทเฉพาะระบบจะเลือกกลุ่มหลักสามารถต่อลูกโซ่ทำรังได้จนถึงรากกลุ่ม Environmentหมวดหมู่ (เช่นบทบาทเริ่มต้นสำหรับทุกกลุ่ม)
- ฐาน- บทบาทเริ่มต้นสำหรับ Environment ที่ใช้ร่วมกันทั้งหมด (บทบาทที่กำหนดให้กับEnvironmentหมวดหมู่). “ฐาน” บทบาทมีลำดับความสำคัญต่ำสุดและจะใช้เฉพาะเมื่อไม่มีบทบาทอื่นเท่านั้น
บันทึก:มีการใช้เฉพาะบทบาทของระดับการเข้าถึงสูงสุดที่มีอยู่เท่านั้น
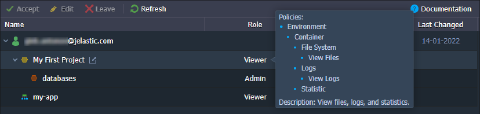
คุณสามารถตรวจสอบบทบาทและรายการนโยบายที่อนุญาตสำหรับทรัพยากรที่ใช้ร่วมกันได้ที่บัญชีการตั้งค่า > แบ่งปันกับฉันส่วน.
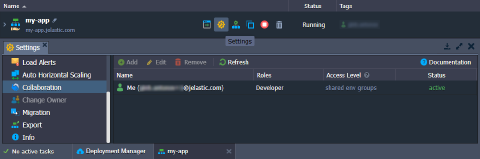
 เพื่อที่จะตรวจสอบบทบาทของคุณโดยเฉพาะEnvironment ที่ใช้ร่วมกันไปที่มันการตั้งค่า > การทำงานร่วมกันส่วน.
 มาดูตัวอย่างเล็กๆน้อยๆเพื่อทำความเข้าใจวิธีการจัดสรรบทบาทให้ดียิ่งขึ้น
ตัวอย่างที่ 1:Environment ไม่ได้เป็นส่วนหนึ่งของกลุ่มใดๆและไม่ได้แชร์โดยตรงบทบาทเริ่มต้นสำหรับ Environment ทั้งหมดคือ -ผู้ดู.
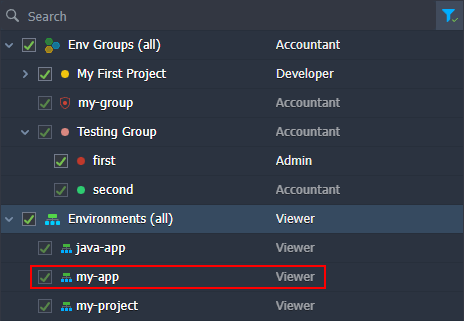 เรามากำหนดระดับการเข้าถึงกัน Environment ไม่ได้รับการแบ่งปันโดยตรงและไม่ได้เป็นส่วนหนึ่งของใดๆกลุ่ม env ที่ใช้ร่วมกัน. อย่างไรก็ตามเรามีฐานบทบาท (ผู้ดู) ที่กำหนดให้กับ Environment ทั้งหมด
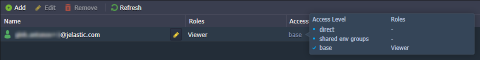 ผลลัพธ์:Environment ก็มีผู้ดูบทบาท.
ตัวอย่างที่ 2:มีการแบ่งปัน Environment ด้วยผู้ดูบทบาทและเป็นของกลุ่มที่ใช้ร่วมกันกับผู้ดูแลระบบบทบาท.Environment เป็นส่วนหนึ่งของหมวดหมู่ที่อยู่ในวงกลมในภาพด้านล่าง
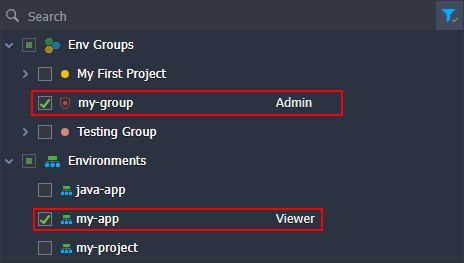 ตามอัลกอริทึม Environment มีบทบาทจากระดับการเข้าถึงสองระดับ:โดยตรง(ผู้ดู) และกลุ่ม env ที่ใช้ร่วมกัน(ผู้ดูแลระบบ). อย่างไรก็ตามจะมีผลเฉพาะบทบาทของระดับการเข้าถึงที่สูงกว่าเท่านั้นที่โดยตรงระดับมีความสำคัญสูงสุดดังนั้นบทบาทของกลุ่ม env ที่ใช้ร่วมกันระดับจะถูกละเว้น
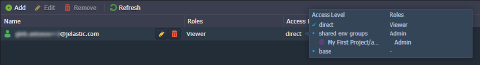 ผลลัพธ์:เท่านั้นผู้ดูบทบาทได้รับมอบหมาย
ตัวอย่างที่ 3:Environment เป้าหมายเป็นของสองกลุ่มอันแรกก็มีนักพัฒนาและนักบัญชีบทบาท (และผู้ปกครองมีผู้ดูแลระบบบทบาท) ในขณะที่อันที่สองไม่มีบทบาทบทบาทเริ่มต้นสำหรับทุกกลุ่มคือ -ผู้ดู.Environment เป็นส่วนหนึ่งของกลุ่มที่อยู่ในวงกลมในภาพด้านล่าง
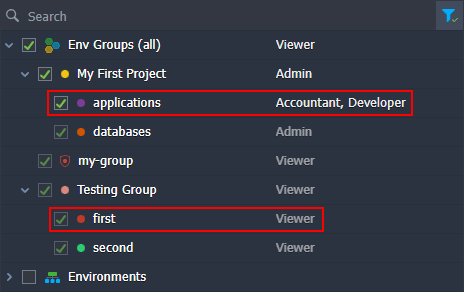 ขั้นแรกให้กำหนดระดับการเข้าถึงในกรณีของเราบทบาททั้งหมดเกี่ยวข้องกับกลุ่มที่ใช้ร่วมกันและมีความเหมือนกันเช่นกันกลุ่ม env ที่ใช้ร่วมกันระดับ. จากนั้นให้ตรวจสอบบทบาทของแต่ละกลุ่มคนแรกมีบทบาทโดยตรง (นักพัฒนาและนักบัญชี) ซึ่งได้รับการเลือกทันที - บทบาทหลักจะถูกละเว้นกลุ่มที่สองไม่มีบทบาทดังนั้นจึงเลือกกลุ่มหลักหากกลุ่มหลักทั้งหมดไม่มีบทบาทเช่นกันบทบาทเริ่มต้นของกลุ่ม (ผู้ดู) ถูกเลือก
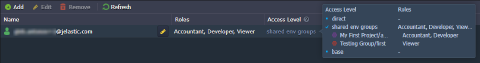 ผลลัพธ์:รายการนโยบายรวมจากนักพัฒนา,นักบัญชี, และผู้ดูบทบาท