
การแยกเครือข่าย Environment
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
วัตถุประสงค์
บทความนี้อธิบายการแยกเครือข่าย Environment บน Ruk-Com Cloud PaaS โดยจัดลำดับขั้นตอนและจุดตรวจสอบสำหรับการนำไปใช้งานจริง
ก่อนเริ่มดำเนินการ
- เข้าสู่ระบบด้วยบัญชีที่มีสิทธิ์จัดการ Environment ที่เกี่ยวข้อง
- ตรวจสอบชื่อ Environment, Region และ Resource เป้าหมายก่อนบันทึกการเปลี่ยนแปลง
- สำรองข้อมูลหรือกำหนดแผนย้อนกลับก่อนแก้ไขระบบ Production
ความพร้อมใช้งานของฟีเจอร์นี้ขึ้นอยู่กับการตั้งค่าของผู้ให้บริการ Host โดยเฉพาะ
ฟีเจอร์ Network Isolation จะจัดการกฎเริ่มต้นการเข้าถึงระหว่าง environment ภายในการติดตั้ง Ruk-Com Cloud เดียว (เช่น การเชื่อมต่อผ่านเครือข่ายภายใน)
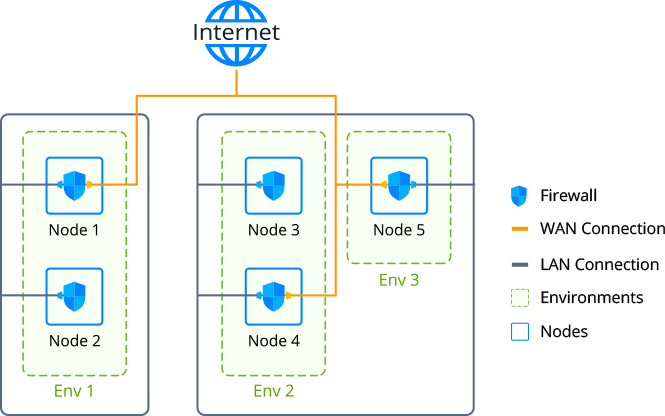
โดยวิธีนี้ การเชื่อมต่อภายในระหว่าง nodes ต่างๆบน Platform จะต้องผ่านการตรวจสอบที่เหมาะสมก่อนที่จะได้รับอนุญาต กล่าวคือตรวจสอบ requesting และ requested environment อยู่ในกลุ่มแยกเดียวกัน
เคล็ดลับ:นอกจากนี้การเชื่อมต่อของ nodes สามารถถูกจำกัดโดยFirewallContainerโดยจะแสดงถึงโซลูชันที่ยืดหยุ่นมากขึ้นซึ่งเหมาะสำหรับการจัดการการเข้าถึงทั้งภายในและภายนอก
การแยกเครือข่ายส่วนตัว
หากเปิดใช้งานฟีเจอร์ Network Isolation บน Platform บัญชีทั้งหมดจะถูกแยกออกจากกันโดยค่าเริ่มต้น ในกรณีนี้การเชื่อมต่อระหว่าง environment ในบัญชีผู้ใช้งานที่แตกต่างกันจะสามารถสร้างขึ้นได้ก็ต่อเมื่อกำหนดค่าไว้อย่างชัดเจนทั้งสองบัญชี
นอกจากนี้ ฟีเจอร์นี้จะช่วยให้นักพัฒนาแยกกลุ่มของ environmentภายในบัญชีได้โดยเฉพาะเพียงเปิดสวิตช์การแยกเครือข่ายในเฟรมเพิ่ม/แก้ไขกลุ่ม
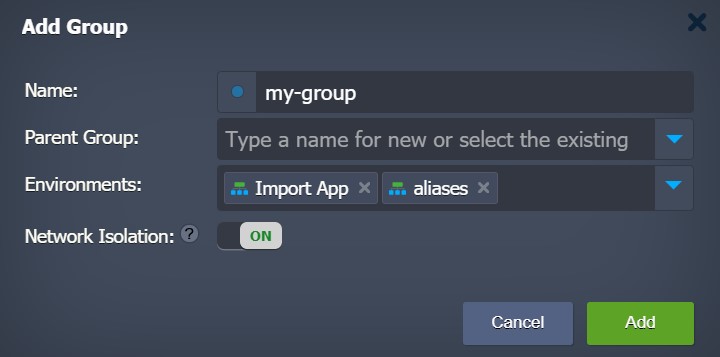
Platform จะรวมที่อยู่ภายในของ Container เข้าเป็นชุด IP เฉพาะสำหรับแต่ละกลุ่มที่แยกออกโดยอัตโนมัติ ซึ่งช่วยให้สามารถควบคุมการเข้าถึงระหว่าง node ได้ (เช่น หาก IP อยู่ในชุดเดียวกัน - อนุญาตให้มีการเชื่อมต่อและหากไม่มี - ปฏิเสธ) Platform จะตรวจจับการเปลี่ยนแปลงที่เกี่ยวข้องทั้งหมดภายใต้บัญชีของคุณโดยอัตโนมัติ (เช่น การลบ Environment การปรับขนาด nodes ฯลฯ) เพื่อให้ชุด IP ทันสมัยอยู่เสมอ
ในขณะที่จัดการการแยกเครือข่ายคุณควรพิจารณาลักษณะเฉพาะต่อไปนี้:
- การแยกการแยกสามารถเปิดใช้งานสำหรับกลุ่มระดับบนสุดเท่านั้น (เช่น ไม่สำหรับกลุ่มย่อย)
- กลุ่ม Environment ที่เปิดใช้งานการแยกจะมีไอคอนป้องกันที่กำหนดเอง (
 ) เพื่อการจดจำที่ดีขึ้น
- Environment ที่ใช้ร่วมกันผู้ทำงานร่วมกันจะไม่สามารถรวมเป็นกลุ่มแยกได้
- ฟีเจอร์นี้ไม่เหมาะที่จะจำกัดการเข้าถึง Container ของคุณจากภายนอก Platform (เช่น ผ่านPublic IP)
การใช้การแยกเครือข่าย
โดยสรุปแล้ว Network Isolation เป็นฟีเจอร์ที่มีประโยชน์และมุ่งเน้นถึงผู้ใช้งาน โดยมีจุดประสงค์เพื่อป้องกันการเข้าถึง Environment ของคุณที่ไม่พึงประสงค์ โดยทั่วไปการแยก Application ออกจากกันถือเป็นแนวทางปฏิบัติที่ดี ตัวอย่างเช่น:
- หากคุณต้องการแชร์การเข้าถึง Application ของคุณหรือ database กับพนักงานหรือบริษัทที่เป็นบุคคลภายนอก คุณจะต้องแน่ใจว่า Container ภายในกลุ่มที่แยกออกมาจะไม่สามารถเข้าถึงได้ผ่านเครือข่ายภายในของ Platform
- หากคุณกำลังการ Clone นิ่งโปรเจกต์ที่แยกออกมาตั้งแต่แรกเริ่ม โปรเจกต์นั้นจะได้รับการป้องกันจากการ Clone(เช่น หากการคัดลอกโปรเจ็กต์ของคุณเกิดการเข้าถึงแบบ "hardcoded" จะถูกปิดใช้งานโดยฟีเจอร์ Network Isolation เพื่อไม่ให้ข้อมูลการผลิตจริงเปลี่ยนแปลงได้)
ด้วยวิธีนี้การแยกเครือข่ายfeature สามารถแยกโปรเจกต์ในบัญชีเดียวและป้องกันการเชื่อมต่อระหว่างกันที่ไม่ต้องการได้