ภาพรวมเกต SSH
คู่มือนี้เรียบเรียงและปรับรูปแบบสำหรับ Ruk-Com Cloud PaaS ภาพหน้าจออาจแตกต่างเล็กน้อยตามเวอร์ชันของระบบ
คลิกหรือแตะภาพหน้าจอเพื่อดูรายละเอียดขนาดจริง
วัตถุประสงค์
บทความนี้อธิบายการใช้งาน ภาพรวมเกต SSH บน Ruk-Com Cloud PaaS โดยจัดลำดับขั้นตอนและจุดตรวจสอบสำหรับการนำไปใช้งานจริง
ก่อนเริ่มดำเนินการ
- เข้าสู่ระบบด้วยบัญชีที่มีสิทธิ์จัดการ Environment ที่เกี่ยวข้อง
- ตรวจสอบชื่อ Environment, Region และทรัพยากรเป้าหมายก่อนบันทึกการเปลี่ยนแปลง
- สำรองข้อมูลหรือกำหนดแผนย้อนกลับก่อนแก้ไขระบบ Production
SSH (เชลล์ปลอดภัย)เป็นโปรโตคอลที่ใช้สำหรับการ เชื่อมต่อและควบคุมระบบระยะไกลอย่างปลอดภัย โดยสามารถส่งคำสั่ง (commands) ไปยังระบบเป้าหมายได้ผ่านช่องทางที่มีการ เข้ารหัส (Encrypted) การสื่อสารระหว่าง Client และ Server มีการ ยืนยันตัวตน (Authentication) ด้วย Public/Private Key หรือรหัสผ่าน ข้อมูลที่รับส่งทั้งหมดถูก เข้ารหัส (Encrypted) เพื่อป้องกันการดักจับข้อมูล
โครงสร้างความปลอดภัยบน Ruk-Com Cloud: SSH Gateเพื่อเพิ่มความสะดวกและปลอดภัยในการเข้าถึง SSH จากภายนอกระบบ Ruk-Com Cloud เราได้พัฒนา องค์ประกอบโครงสร้างพื้นฐานใหม่ที่ชื่อว่าSSH Gateทำหน้าที่เป็นจุดรับการเชื่อมต่อ จากอินเทอร์เน็ตสู่ระบบภายใน
เมื่อผู้ใช้ร้องขอการเชื่อมต่อ SSH → SSH Gate จะรับคำขอนั้น และส่งต่อไปยังคอนเทนเนอร์ปลายทางผ่านเครือข่ายภายใน (Private Network)ที่ปลอดภัย
- wp:รายการรายการ
- การรับรองความถูกต้องภายนอก
– การเชื่อมต่อจาก ผู้ใช้ปลายทาง ไปยัง SSH Gate
– ใช้ Public/Private Key เพื่อยืนยันตัวตนผ่าน SSH Protocol มาตรฐาน /wp:list-item wp:รายการรายการ - การรับรองความถูกต้องภายใน
– การเชื่อมต่อจาก SSH Gate ไปยัง คอนเทนเนอร์เป้าหมาย ภายในระบบ
– ใช้กลไกเดียวกันผ่าน SSH Protocol โดยปลอดภัยภายใต้เครือข่ายภายใน /wp:list-item
ขั้นตอนการตรวจสอบการยืนยันตัวตนทั้งสองส่วนนั้นใช้ SSH protocol มาตรฐาน โดยใช้ public/private keypairs
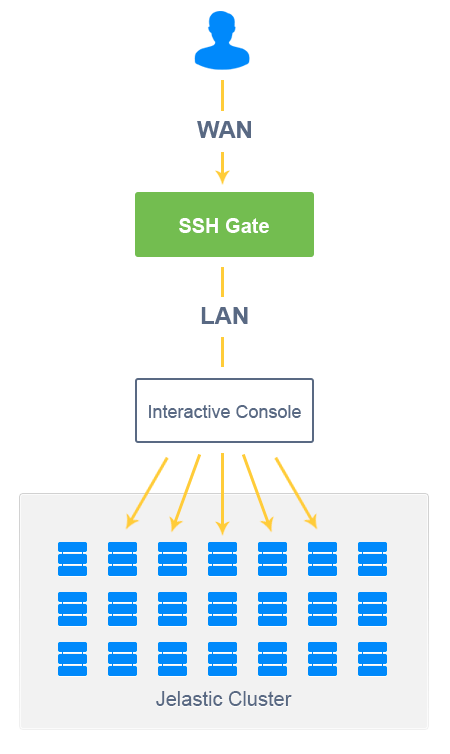
คุณสามารถเข้าถึง SSH gate ได้อย่างง่ายดาย:
- wp:รายการรายการ
- บัญชีทั้งหมดคุณสามารถเข้าถึงได้ผ่าน environment และ container ต่างๆ ได้ผ่านเมนูแบบ interactive โดยไม่ต้องยืนยันตัวตนเพิ่มเติม /wp:list-item
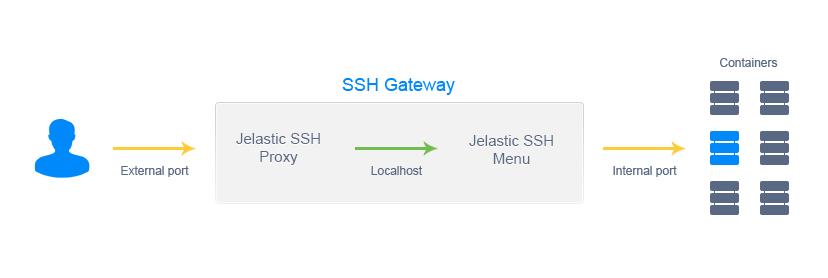
- wp:รายการรายการ
- แยกจัดการคอนเทนเนอร์แต่ละตัวได้โดยตรง ขณะทำงานจากระยะไกลผ่านเครื่องมือเพิ่มเติม (เช่น Capistrano) หรือผ่านโปรโตคอล SFTP และ FISH /wp:list-item
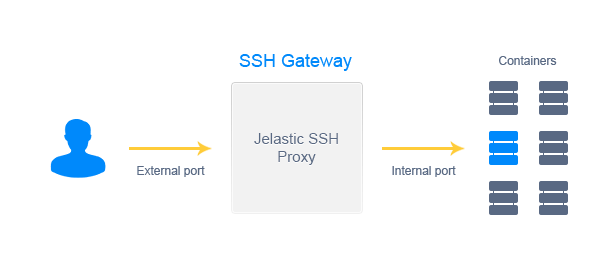
การเข้าถึงคอนเทนเนอร์ผ่าน SSH ผู้ใช้จะด้รับสิทธิ์ที่จำเป็นทั้งหมดและสามารถจัดการบริการหลักเพิ่มเติมด้วยคำสั่งซูโดะประเภทต่อไปนี้ (และอื่นๆดังนี้):
sudo /etc/init.d/jetty เริ่มต้น
sudo /etc/init.d/MySQL หยุด
sudo /etc/init.d/tomcat รีสตาร์ท
สถานะ sudo /etc/init.d/memcached
sudo /etc/init.d/mongod รีโหลด
อัปเกรด sudo /etc/init.d/NGINX
sudo /etc/init.d/httpd ช่วยด้วย
หมายเหตุ:หากคุณติดตั้งแอปพลิเคชัน เปลี่ยนแปลงการตั้งค่า หรือเพิ่มฟังก์ชันใดๆ ผ่าน SSH ภายใน Environment ของคุณ การเปลี่ยนแปลงเหล่านั้นจะไม่แสดงผลบนแดชบอร์ดของแพลตฟอร์ม
นอกเหนือจากการเชื่อมต่อผ่าน SSH แล้วRuk-Com Cloud ยังรองรับการเชื่อมต่อแบบ SFTP (Secure File Transfer Protocol)โดยใช้ระบบ Threaded Daemon เพื่อประมวลผลการเชื่อมต่อแบบหลายเธรดอย่างมีประสิทธิภาพ คุณสามารถโอนย้ายข้อมูลระหว่างเครื่องของคุณกับคอนเทนเนอร์ ได้โดยตรงและปลอดภัย
รองรับโปรโตคอล FISH (Files transferred over Shell protocol)นอกจากนี้ยังมีอีกหนึ่งตัวเลือกสำหรับการเข้าถึงระบบไฟล์ คือโปรโตคอลปลาซึ่งปลอดภัยและใช้งานง่าย สามารถใช้ผ่านโปรแกรม FTP Client หรือ File Manager ยอดนิยม (เช่น Midnight Commander, Konqueror, lftp, Krusader เป็นต้น) FISH ช่วยให้ผู้ใช้งานสามารถจัดการไฟล์ภายในคอนเทนเนอร์ได้อย่างมีประสิทธิภาพโดยไม่ต้องใช้การตั้งค่าซับซ้อน
?คุณสามารถดูวิธีการเชื่อมต่อแต่ละแบบได้ในเอกสารแนะนำของเรา
- wp:รายการรายการ
- การสร้าง SSH Key /wp:list-item wp:รายการรายการ
- การเพิ่ม Key /wp:list-item wp:รายการรายการ
- การเข้าถึง environments และ containers /wp:list-item wp:รายการรายการ
- การทำงานผ่าน SSH /wp:list-item wp:รายการรายการ
- การใช้ SFTP และ FISH protocols /wp:list-item wp:รายการรายการ
- การจัดการคอนเทนเนอร์ผ่าน SSH ด้วย Capistrano /wp:list-item
หมายเหตุ: การเข้าถึง SSH จัดเตรียมไว้สำหรับทั้งบัญชีแต่ไม่มี environment แยกต่างหาก