
การแยก Environment
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
คำสั่ง ชื่อเมนู Parameter และค่าตัวอย่างในกรอบ Code คงรูปแบบตามระบบเพื่อให้คัดลอกและตรวจสอบได้ถูกต้อง
ความพร้อมใช้งานของฟีเจอร์นี้ขึ้นอยู่กับการตั้งค่าผู้ให้บริการ Host โดยเฉพาะ
ที่การแยกเครือข่ายคุณสมบัติจัดการกฎการเข้าถึงเริ่มต้นระหว่าง Environment ภายในการติดตั้ง PaaS เดียว (เช่นการเชื่อมต่อผ่านเครือข่ายภายใน)
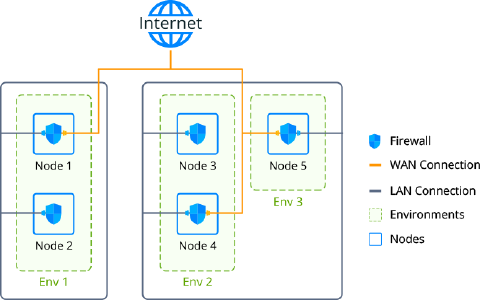 ด้วยวิธีนี้การเชื่อมต่อภายในแต่ละรายการระหว่าง Node บน Platform จะต้องผ่านการตรวจสอบที่เหมาะสมก่อนที่จะได้รับอนุญาตกล่าวคือมีการตรวจสอบว่า Environment ที่ร้องขอและร้องขออยู่ในกลุ่มที่แยกออกจากกันกลุ่มเดียวกัน
เคล็ดลับ:นอกจากนี้การเชื่อมต่อของ Node ยังสามารถถูกจำกัดโดยFirewallContainerกฎซึ่งแสดงถึงโซลูชันที่ยืดหยุ่นมากขึ้นซึ่งเหมาะสำหรับการจัดการการเข้าถึงทั้งภายในและภายนอก
การแยกเครือข่ายส่วนตัว
ถ้าการแยกเครือข่ายฟีเจอร์นี้เปิดใช้งานบน Platform บัญชีทั้งหมดจะถูกแยกออกจากกันตามค่าเริ่มต้นในกรณีเช่นนี้การเชื่อมต่อระหว่าง Environment บนบัญชีผู้ใช้ที่แตกต่างกันจะถูกสร้างขึ้นได้ก็ต่อเมื่อกำหนดค่าไว้อย่างชัดเจนทั้งสองด้าน
นอกจากนี้คุณลักษณะนี้ยังช่วยให้นักพัฒนาสามารถแยกออกจากกันได้กลุ่ม Environmentภายในบัญชีใดบัญชีหนึ่งเพียงแค่เปิดเครื่องการแยกเครือข่ายตัวสลับในเพิ่ม/แก้ไขกลุ่มกรอบ
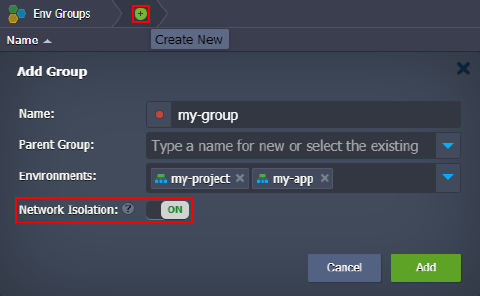 Platform จะรวมที่อยู่ภายในของ Container เข้าเป็นชุด IP เฉพาะสำหรับแต่ละกลุ่มที่แยกออกมาโดยอัตโนมัติซึ่งช่วยให้สามารถควบคุมการเข้าถึงระหว่าง Node ได้ (เช่นหาก IP อยู่ในชุดเดียวกัน - อนุญาตให้มีการเชื่อมต่อโครงข่ายและหากไม่ - ถูกปฏิเสธ) Platform จะตรวจจับการเปลี่ยนแปลงที่เกี่ยวข้องทั้งหมดภายใต้บัญชีของคุณโดยอัตโนมัติ (เช่นการลบ Environmentการปรับขนาด Nodeฯลฯ) เพื่อเก็บไว้ชุดไอพีทันสมัย
ขณะกำลังจัดการการแยกเครือข่ายคุณควรพิจารณาถึงลักษณะเฉพาะดังต่อไปนี้:
- สามารถเปิดใช้งานการแยกได้สำหรับกลุ่มระดับบนสุดเท่านั้น (เช่นไม่ใช่สำหรับกลุ่มย่อย)
- กลุ่ม Environment ที่เปิดใช้งานการแยกจะมีไอคอนโล่แบบกำหนดเอง (
 ) เพื่อการรับรู้ที่ดีขึ้น
- Environment ที่ใช้ร่วมกันผู้ทำงานร่วมกันไม่สามารถรวมเข้าเป็นกลุ่มแยกได้
- คุณลักษณะนี้ไม่เหมาะที่จะจำกัดการเข้าถึง Container ของคุณจากภายนอก Platform (เช่นผ่านPublic IP)
การใช้การแยกเครือข่าย
โดยสรุปทั้งหมดนี้การแยกเครือข่ายเป็นคุณลักษณะที่มีประโยชน์และมุ่งเน้นผู้ใช้ซึ่งมีจุดมุ่งหมายเพื่อป้องกันการเข้าถึง Environment ของคุณโดยไม่พึงประสงค์โดยทั่วไปแล้วแนวทางปฏิบัติที่ดีในการแยกตัวออกจากกันการใช้งานจากกันตัวอย่างเช่น:
-
หากคุณต้องการแชร์การเข้าถึง Application หรือ Database ของคุณกับพนักงานหรือบริษัทบุคคลที่สามคุณจะต้องแน่ใจว่า Container ภายในกลุ่มที่แยกออกไปจะไม่สามารถเข้าถึงได้ผ่านเครือข่ายภายในของ Platform
-
ถ้าคุณเป็นการ Clone นิ่งโปรเจ็กต์ที่แยกออกมาในตอนแรกโปรเจ็กต์นั้นจะได้รับการปกป้องจากอิทธิพลของ Clone (เช่นหากโปรเจ็กต์ที่คุณคัดลอกสืบทอดการเข้าถึง Database แบบ "ฮาร์ด Code" โปรเจ็กต์นั้นจะถูกปิดใช้งานโดยคุณสมบัติการแยกเครือข่ายเพื่อไม่ให้ข้อมูลการผลิตจริงไม่สามารถเปลี่ยนแปลงได้)
ทางนี้.การแยกเครือข่ายคุณสมบัติสามารถแยกโปรเจ็กต์ในบัญชีเดียวและป้องกันการเชื่อมต่อที่ไม่ต้องการระหว่างกัน