
คู่มือ SSH Overview สำหรับ เครื่องมือสำหรับนักพัฒนา
คู่มือนี้เรียบเรียงสำหรับ Ruk-Com PaaS หน้าจอและตัวเลือกอาจแตกต่างตามเวอร์ชันและสิทธิ์ของบัญชี
ตรวจสอบ Environment, Region, สิทธิ์บัญชี และสำรองค่าปัจจุบันก่อนดำเนินการกับระบบจริง
คำสั่ง ชื่อเมนู Parameter และค่าตัวอย่างในกรอบ Code คงรูปแบบตามระบบเพื่อให้คัดลอกและตรวจสอบได้ถูกต้อง
SSH (เชลล์ปลอดภัย)เป็น Protocol ที่ใช้เชื่อมต่ออย่างปลอดภัยกับ Container ระยะไกลและดำเนินการคำสั่งที่จำเป็นกับ Container นั้นคำสั่ง SSH ได้รับการเข้ารหัสและปลอดภัย: การเชื่อมต่อ Client/Server ได้รับการตรวจสอบสิทธิ์โดยใช้ใบรับรองดิจิทัลและรหัสผ่านได้รับการป้องกันโดยการเข้ารหัส
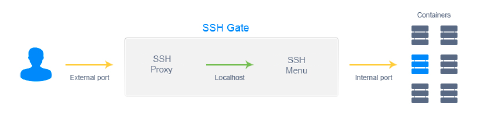
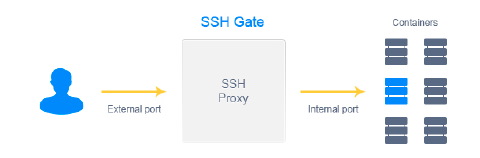
เพื่อให้การเข้าถึง SSH พร้อมใช้งานใน Platform จึงมีการเพิ่มองค์ประกอบโครงสร้างพื้นฐานใหม่ให้กับแกนหลัก -ประตูเอสเอสเอช. SSH Gate ยอมรับการเชื่อมต่อของผู้ใช้จากอินเทอร์เน็ตจากนั้นจึงส่งข้อมูลการเชื่อมต่อเหล่านี้ไปยัง Container ที่ต้องการโดยใช้เครือข่ายภายใน
ขั้นตอนการรับรองความถูกต้องใน SSH Gate แบ่งออกเป็นสองส่วนอิสระ:
- การเชื่อมต่อจากผู้ใช้ปลายทางไปยังเกต (การรับรองความถูกต้องภายนอก)
- การเชื่อมต่อจาก Gate ไปยัง Container ของผู้ใช้ (การตรวจสอบภายใน)
ขั้นตอนการรับรองความถูกต้องทั้งสองส่วนจะขึ้นอยู่กับ Protocol SSH มาตรฐานโดยใช้คู่คีย์สาธารณะ/ส่วนตัว
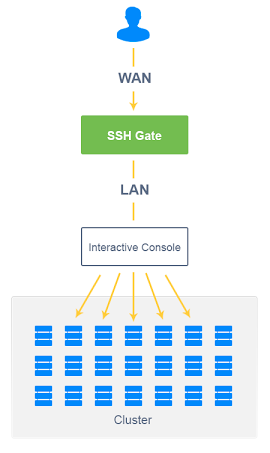 ด้วย SSH Gate คุณสามารถเข้าถึง:
- บัญชีทั้งหมดซึ่งคุณสามารถนำทางไปทั่ว Environment และ Container ของคุณโดยใช้เมนูแบบโต้ตอบโดยไม่ต้องมีการตรวจสอบสิทธิ์เพิ่มเติม
 *แยก Container โดยตรงในขณะที่ทำงานกับพวกเขาจากระยะไกลผ่านเครื่องมือเพิ่มเติม (เช่นCapistrano) หรือใช้ Protocol SFTP และ FISH
 ในขณะที่เข้าถึง Container ผ่าน SSH ผู้ใช้จะได้รับสิทธิ์ที่จำเป็นทั้งหมดและสามารถจัดการบริการหลักเพิ่มเติมได้ด้วยซูโดะคำสั่งประเภทต่อไปนี้ (และอื่นๆ ):
สำเนา
sudo systemctl start jetty
sudo systemctl stop mysql
sudo systemctl restart tomcat
sudo systemctl status memcached
sudo systemctl reload tomcat
บันทึก:หากคุณ Deploy Application ใดๆเปลี่ยนการกำหนดค่าหรือเพิ่มฟังก์ชันพิเศษใดๆผ่าน SSH ให้กับ Environment ของคุณสิ่งนี้จะไม่แสดงที่ DashboardPlatform
นอกจากนี้เรายังให้การสนับสนุนการเอสเอฟทีพี(Secure File Transfer Protocol) โดยการใช้ threaded daemon สำหรับการประมวลผลการเชื่อมต่อ SFTP ซึ่งช่วยให้คุณเข้าถึงจัดการและถ่ายโอนไฟล์ไปยัง Container ได้โดยตรงผ่านเกท SSH และในลักษณะดังกล่าวจึงรับประกันความปลอดภัยของข้อมูล
Protocol เครือข่ายที่ปลอดภัยเพิ่มเติมคือปลา(ไฟล์ที่ถ่ายโอนผ่าน Protocol เชลล์) ได้รับการสนับสนุนจาก Client FTP และตัวจัดการไฟล์ยอดนิยมจำนวนหนึ่ง (เช่น Midnight Commander, Konqueror, lftp, Krusader เป็นต้น) และอนุญาตให้ผู้ใช้เข้าถึงและจัดการ File System ของ Container ได้อย่างปลอดภัย
เมื่อใช้เอกสารของเราคุณจะพบวิธี:
- สร้าง SSH Key
- เพิ่ม SSH Key
- เข้าถึง Environment และ Container
- ทำงานผ่าน SSH
- ใช้ Protocol SFTP และ FISH
- จัดการ Container ผ่าน SSH ด้วย Capistrano
บันทึก:การเข้าถึง SSH มีให้สำหรับทั้งบัญชีแต่ไม่ใช่ Environment ที่แยกต่างหาก